

Obsolix Nasıl Çalışır?
Sahada karar veren Edge, merkezde analiz eden Central ve aralarındaki tek yönlü şifreli bağlantı. Tüm bileşenler kurumunuzun sınırları içinde çalışır.
Edge + Central Mimarisi
İstemciler sahadaki Edge'e sorar; Edge milisaniyeler içinde karar verir ve logları Central'a iletir.
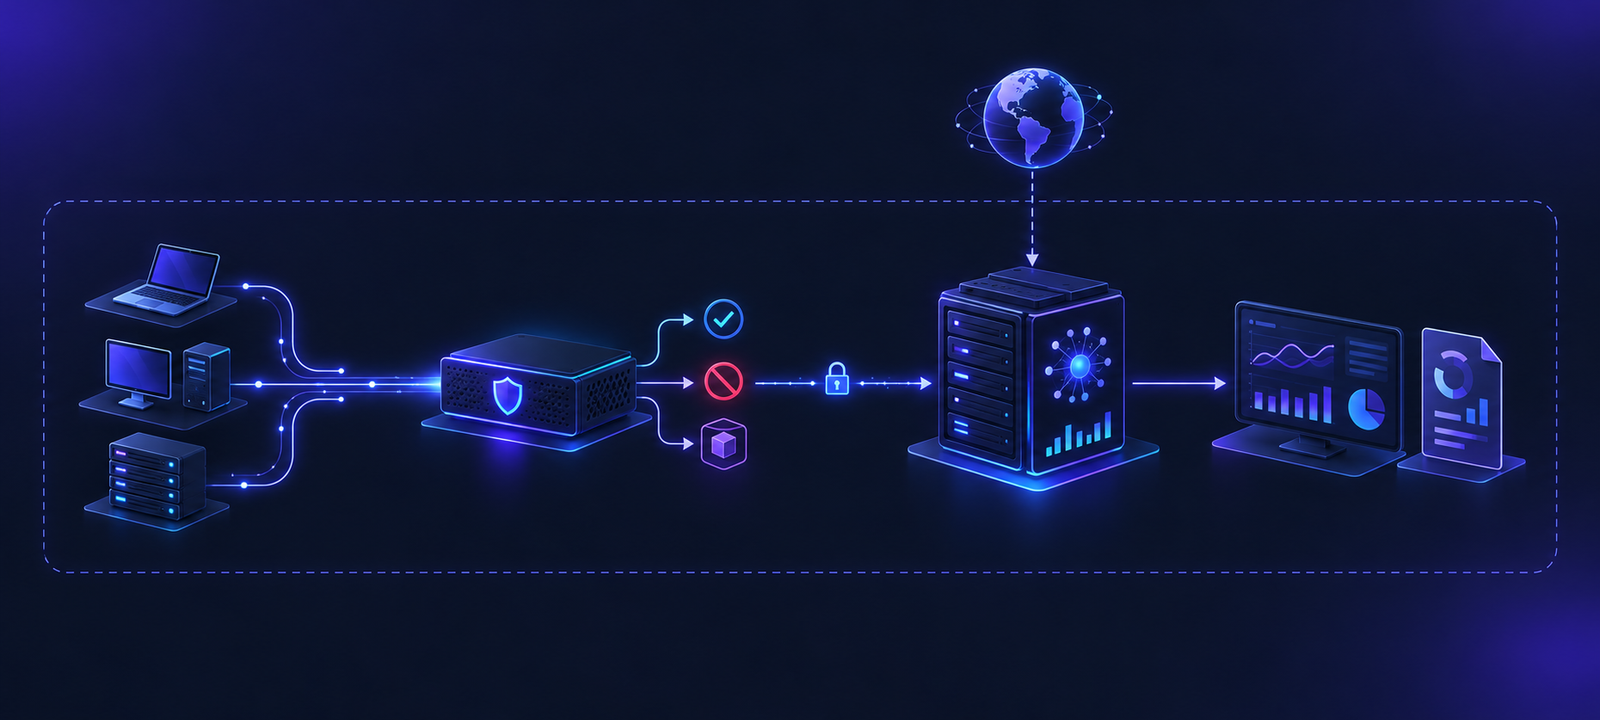
Dört Bileşen, Tek Zincir
Sorgunun karşılandığı noktadan rapora kadar her adım kurum içinde tamamlanır.
- 01
Edge
Her sahada kurumun DNS sunucusunun önünde çalışır; sorguyu tehdit istihbaratı, davranış motoru ve politika kurallarına göre milisaniyeler içinde iletir, engeller ya da karantinaya alır. İnternet kesilse bile karar vermeye devam eder.
- 02
Central
Tüm Edge'lerin logları tek merkezde toplanır; yapay zekâ modeli davranışı skorlar, kullanıcı ve kurum risk analizleri üretilir, raporlar hazırlanır, SIEM'e aktarılır.
- 03
Güvenli Bağlantı
Edge, Central'a tek yönlü şifreli bağlantıyla bağlanır; Central Edge'e doğru bağlantı açmaz. Politika değişiklikleri imzalı paketlerle dağıtılır. Kesintide loglar yerelde bekler, kayıpsız iletilir.
- 04
Kurulum
Kubernetes üzerinde, küçükten büyüğe hazır profillerle. Kurulum sonrası internete çıkmayan ortamlarda koruma kesintisiz sürer; güncellemeler paket olarak yüklenir; mevcut DNS sunucularınız değişmez.
Bir Sorgunun Yolculuğu
Milisaniyeler içinde tamamlanan beş adım.
- 1
Sorgu Edge'e ulaşır; politika kuralları ve tehdit istihbaratı kontrolü yapılır.
- 2
Davranış motoru sorguyu değerlendirir: DGA, tünelleme, NXDOMAIN, fast-flux, marka taklidi.
- 3
Karar verilir: ilet, engelle ya da karantinaya al.
- 4
Log Central'a şifreli bağlantıyla iletilir; kesintide yerelde bekler.
- 5
Central yapay zekâ ile skorlar, kullanıcı ve kurum risk analizine işler, SIEM'e ve raporlara aktarır.
Mimariyi kurumunuza uyarlayalım
Tek saha ya da yüzlerce şube: Edge + Central yerleşimini birlikte planlayalım.